ShizukuRunner 原理解析 - 为什么它能拿到高权限
从 adb shell 到 ShizukuRunner
大多数 Android 用户知道电脑连上数据线后能跑 adb shell 执行系统命令。但 adb shell 有几个痛点:每次要插电脑、命令行操作在手机上不方便、某些操作需要 root 才能执行。
ShizukuRunner 把"电脑 + adb"这一套搬到了手机上,利用 Android 自带的无线调试或已有的 root 框架,建立一条稳定的系统服务通道,让手机上的 App 可以直接执行 shell 命令或调用系统 API。
三层架构
┌────────────────────┐
│  ShizukuRunner     │ ← 用户界面:命令编辑、预设槽位、JSON 编辑器
├────────────────────┤
│  Shizuku Binder    │ ← 通道:通过 app_process 启动的 Java 服务进程
├────────────────────┤
│  Android System    │ ← 底层:shell 或 root 权限的系统 API 调用
└────────────────────┘
关键在中间这层——Shizuku Binder 服务进程。它以 shell 身份(adb 方式)或 root 身份(root 方式)运行,通过 Android Binder 机制把系统 API 调用转发给上层 App。普通应用无法直接拿到这个通道,所以 Shizuku 框架提供了授权机制:只有被用户明确授权的应用才能通过 Binder 与服务进程通信。
命令执行流程
当你在 ShizukuRunner 里点击执行按钮时,实际发生了这些步骤:
- 编辑器里的命令字符串被序列化为 JSON 格式
- 通过 Shizuku Binder 发送到服务进程
- 服务进程以自身权限(shell 或 root)fork 出子进程执行命令
- 命令输出被收集,通过 Binder 返回给 Runner
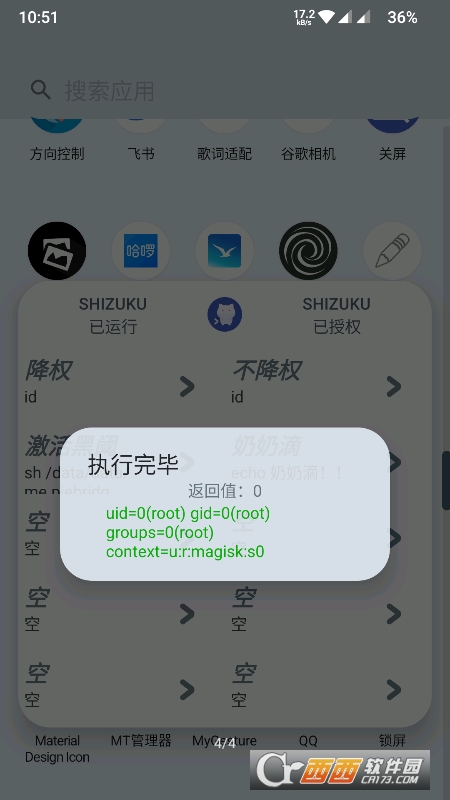
- Runner 解析输出并在界面上展示返回值、uid、gid 等信息
你在主界面上看到的"返回值:0、uid=0(root) gid=0(root)"就是这个流程的反馈。
为什么 ShizukuRunner 比手动 adb 好
| 对比项 | 手动 adb shell | ShizukuRunner |
|---|---|---|
| 连接方式 | 必须 USB 或无线 adb 会话 | 服务常驻,直接调用 |
| 命令编写 | 电脑命令行 | 手机上 JSON 编辑器 + 预设槽位 |
| 批量执行 | 写脚本文件上传 | 内置批处理生成器 |
| 权限控制 | 全 shell 权限 | 可选降权执行 |
| 输出展示 | 命令行文本 | 格式化弹窗 |
| 自动化 | 电脑端 Tasker 脚本 | Intent 接口 + Tasker 直连 |
边界与限制
ShizukuRunner 不是万能的,理解这些边界能让你用得更稳:
- Android 版本限制:无线调试(配对码模式)需要 Android 11 及以上;更低版本只能走 USB adb
- 部分系统 API 不可用:某些系统接口(如 SELinux 策略修改)即使 root 也有限制
- 输出截断:单次命令输出超过 1000 字符会被强制终止(返回值 141)——这是 Runner 的安全设计,防止 APP 卡死
- 系统兼容:不同品牌的定制系统(MIUI、ColorOS、EMUI)对无线调试和权限授予有额外限制,需要单独配置